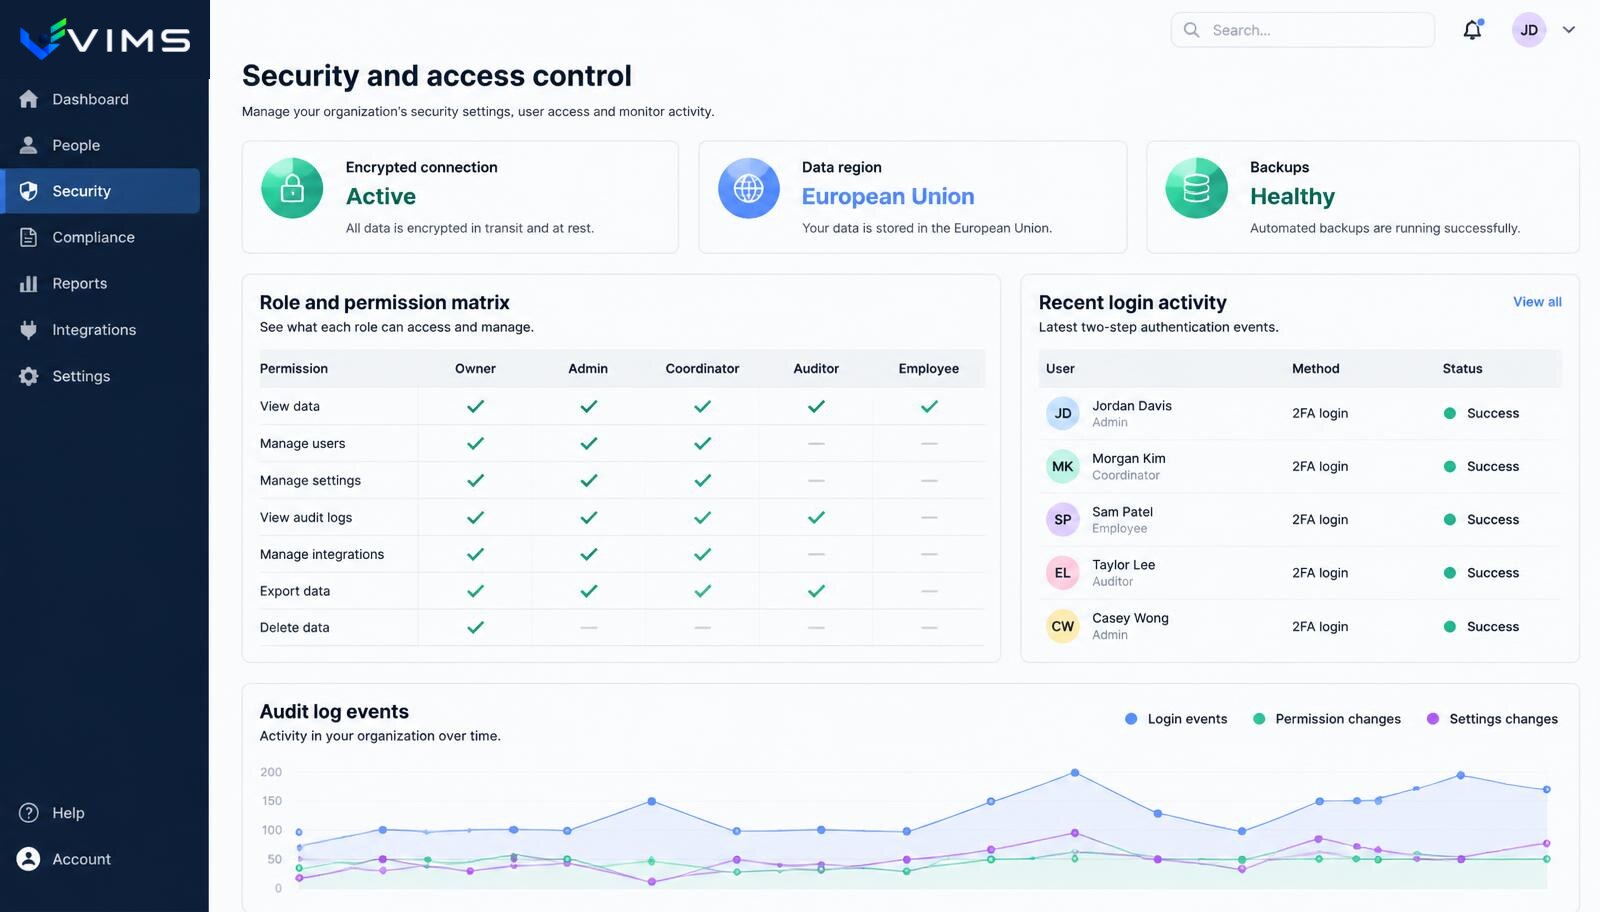
Rejestr zdarzeń bezpieczeństwa jest zbiorem zapisywanym po stronie serwera, niezależnym od tego, co użytkownik robi w przeglądarce. Każdy wpis zawiera identyfikator organizacji, identyfikator użytkownika, nazwę zdarzenia, znacznik czasu oraz zestaw danych kontekstowych. Zapisywane są między innymi: wysłanie i poprawna weryfikacja kodu logowania, nieudana wysyłka kodu, włączenie i wyłączenie uwierzytelniania dwuetapowego, utworzenie organizacji, zmiana członkostwa, eksport danych oraz odsłonięcie danych wrażliwych.
Poza tym rejestrem procesy merytoryczne prowadzą własną historię. Zdarzenie wypadkowe zachowuje ślad kolejnych etapów postępowania, analiza przyczyn przechowuje wersje ustaleń, a zmiany konfiguracji modułów są odnotowywane wraz z autorem. Dzięki temu podczas audytu zewnętrznego rozmowa nie sprowadza się do pytania „czy to było zrobione”, tylko do pokazania, kiedy i przez kogo.
Ciągłość działania opiera się na dwóch niezależnych poziomach. Pierwszym są automatyczne kopie całej warstwy danych wykonywane po stronie dostawcy infrastruktury chmurowej — służą do odtworzenia środowiska po awarii technicznej. Drugim, uruchomionym w samej platformie, są kopie na poziomie pojedynczej organizacji: każdej nocy system przygotowuje osobną paczkę archiwum dla każdej firmy korzystającej z VIMS i zapisuje ją w prywatnej, nieindeksowanej przestrzeni w regionie Unii Europejskiej.
Paczka obejmuje dane operacyjne organizacji — rejestr zdarzeń i wypadków, zgłoszenia nieprawidłowości, rejestr substancji chemicznych wraz z kartami charakterystyki, analizy przyczyn źródłowych, konfigurację modułów oraz listę użytkowników z rolami. Kopie przechowujemy czternaście dni, po czym są automatycznie i trwale usuwane razem z wpisem w rejestrze. Poza harmonogramem nocnym kopię można wykonać w dowolnym momencie, na przykład przed większą zmianą konfiguracji lub importem danych.
Przywracanie jest celowo obwarowane. Operację może uruchomić wyłącznie osoba z najwyższymi uprawnieniami technicznymi po stronie usługodawcy, po potwierdzeniu tożsamości jednorazowym kodem wysłanym na jej adres e-mail i po pisemnym potwierdzeniu zakresu. Przed odtworzeniem system pokazuje zawartość archiwum z liczbą rekordów w każdej sekcji i pozwala wybrać tylko te obszary, które mają zostać przywrócone — nie trzeba cofać całej organizacji, żeby odzyskać jeden rejestr. Tuż przed nadpisaniem danych powstaje automatyczna kopia bezpieczeństwa bieżącego stanu, dzięki czemu samo przywracanie jest odwracalne. Każde wykonanie i każdy nocny przebieg trafiają do rejestru zdarzeń bezpieczeństwa.
Nie deklarujemy tu umownego czasu przywrócenia usługi jako standardu handlowego — konkretne parametry ciągłości działania, w tym poziom dostępności, ustalamy indywidualnie w umowie, jeżeli organizacja tego wymaga.
Akceptacje dokumentów prawnych — regulaminu i polityki przetwarzania danych — są przechowywane wraz z wersją dokumentu i datą. Przy zmianie treści widać, kto zaakceptował którą wersję, co bywa pierwszym pytaniem podczas kontroli.